Domain gefieder.de kaufen?
Wir ziehen mit dem Projekt
gefieder.de um.
Sind Sie am Kauf der Domain
gefieder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gefieder.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
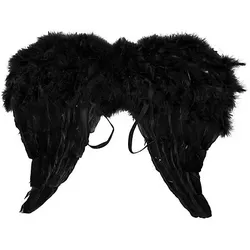
Feder-Flügel, 47 x 40 cmFeder-Flügel – schön verrucht und wunderbar aufregend wirken Sie als schwarzer Engel! Ihr wichtigstes Accessoire sind dabei natürlich die schwarzen Engelsflügel!Besonderheiten: Marabu-BesatzLieferumfang: FlügelGrößenhinweis: 47 x 40 cmDetails: mit Gummiband-Trägern, gefärbte FedernFarbe: schwarzHinweis: Federn sind ein Naturprodukt, daher leichte Abweichungen möglich!Wie beflügelt über den Karneval schweben? Mit diesen edlen Engelsflügeln ist das kein Problem! Das Besondere: Statt in standardmäßigem Weiß sind die Flügel in außergewöhnlichem Schwarz gehalten. Sie passen daher optimal zu etwas düsteren Outfits wie schwarzer Engel, böse Fee, Rabe oder Gothic-Lady. Dank der angebrachten Gummischlaufen finden die schwarzen Flügel am Rücken guten Halt – so steht einer ausgelassenen Halloween- oder Karnevals-Party nichts mehr im Weg!8,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
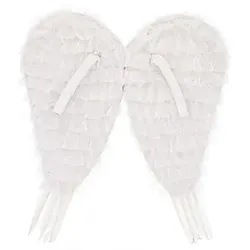
Feder-Flügel, 50 x 50 cmFeder-Flügel – mit diesen federbesetzten Flügeln in zartem Weiß machen Sie Ihr Engelskostüm, ob im Fasching oder in der Weihnachtszeit, perfekt!Besonderheiten: mit Federn- und Marabu-BesatzLieferumfang: 1 Paar EngelsflügelGrößenhinweis: 50 x 50 cmDetails: mit Gummiband zum BefestigenFarbe: weißHinweis: Federn sind ein Naturprodukt, daher leichte Abweichungen möglich!Einfach himmlisch! Mit diesen traumhaften Engelsflügeln passend zum märchenhaften Engelskostüm heben Sie als wunderschöner Engel zu Fasching ab und steigen in den Karneval-Himmel empor. Aber auch in der Adventszeit und zu Weihnachten machen Sie auf der Weihnachtsfeier im Engel-Kostüm mit den Engel-Flügeln eine umwerfende Figur. Ob im Familienkreis oder auf der Firmenweihnachtsfeier – elfengleiche Engel sind immer gern gesehene Gäste.6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
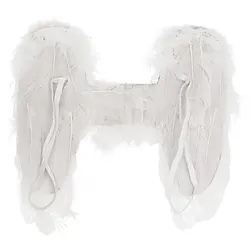
Feder-Flügel, 28 x 28 cmFeder-Flügel – mit diesen federbesetzten Flügeln in zartem Weiß machen Sie Ihr Engelskostüm, ob im Fasching oder in der Weihnachtszeit, perfekt!Besonderheiten: mit Federn- und Marabu-BesatzLieferumfang: 1 Paar EngelsflügelGrößenhinweis: 28 x 28 cmDetails: mit Stoffband-TrägernFarbe: weißHinweis: Federn sind ein Naturprodukt, daher leichte Abweichungen möglich!Einfach himmlisch! Mit diesen traumhaften Engelsflügeln passend zum märchenhaften Engelskostüm heben Sie als wunderschöner Engel zu Fasching ab und steigen in den Karneval-Himmel empor. Aber auch in der Adventszeit und zu Weihnachten machen Sie auf der Weihnachtsfeier im Engel-Kostüm mit den Engel-Flügeln eine umwerfende Figur. Ob im Familienkreis oder auf der Firmenweihnachtsfeier – elfengleiche Engel sind immer gern gesehene Gäste.5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Balz Baechi - AktmalereiBalz Baechi - Aktmalerei , Eine Aktualisierung , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Redaktion: Baechi, Balz, Seitenzahl/Blattzahl: 232, Abbildungen: 197 farbige und 7 s/w-Abbildungen, Keyword: Aktdarstellung; Aktmalerei; Balz Baechi; Bildband; Carole Kambli; Kunst; Künstler; Malerei; Monografie; Schweizer Kunst; Zeitgenössische Kunst, Fachschema: Malerei (Kunst)~Künstler - Künstlerin~Akt (künstlerisch), Fachkategorie: Malerei und Gemälde~einzelne Künstler, Künstlermonografien~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, Fachkategorie: Aktkunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess AG, Verlag, Produktverfügbarkeit: 02, Länge: 320, Breite: 245, Höhe: 27, Gewicht: 1760, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Feder-Flügel, 47 x 40 cmFeder-Flügel – schön verrucht und wunderbar aufregend wirken Sie als schwarzer Engel! Ihr wichtigstes Accessoire sind dabei natürlich die schwarzen Engelsflügel!Besonderheiten: Marabu-BesatzLieferumfang: FlügelGrößenhinweis: 47 x 40 cmDetails: mit Gummiband-Trägern, gefärbte FedernFarbe: schwarzHinweis: Federn sind ein Naturprodukt, daher leichte Abweichungen möglich!Wie beflügelt über den Karneval schweben? Mit diesen edlen Engelsflügeln ist das kein Problem! Das Besondere: Statt in standardmäßigem Weiß sind die Flügel in außergewöhnlichem Schwarz gehalten. Sie passen daher optimal zu etwas düsteren Outfits wie schwarzer Engel, böse Fee, Rabe oder Gothic-Lady. Dank der angebrachten Gummischlaufen finden die schwarzen Flügel am Rücken guten Halt – so steht einer ausgelassenen Halloween- oder Karnevals-Party nichts mehr im Weg!8,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Feder-Flügel, 50 x 50 cmFeder-Flügel – mit diesen federbesetzten Flügeln in zartem Weiß machen Sie Ihr Engelskostüm, ob im Fasching oder in der Weihnachtszeit, perfekt!Besonderheiten: mit Federn- und Marabu-BesatzLieferumfang: 1 Paar EngelsflügelGrößenhinweis: 50 x 50 cmDetails: mit Gummiband zum BefestigenFarbe: weißHinweis: Federn sind ein Naturprodukt, daher leichte Abweichungen möglich!Einfach himmlisch! Mit diesen traumhaften Engelsflügeln passend zum märchenhaften Engelskostüm heben Sie als wunderschöner Engel zu Fasching ab und steigen in den Karneval-Himmel empor. Aber auch in der Adventszeit und zu Weihnachten machen Sie auf der Weihnachtsfeier im Engel-Kostüm mit den Engel-Flügeln eine umwerfende Figur. Ob im Familienkreis oder auf der Firmenweihnachtsfeier – elfengleiche Engel sind immer gern gesehene Gäste.6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Feder-Flügel, 28 x 28 cmFeder-Flügel – mit diesen federbesetzten Flügeln in zartem Weiß machen Sie Ihr Engelskostüm, ob im Fasching oder in der Weihnachtszeit, perfekt!Besonderheiten: mit Federn- und Marabu-BesatzLieferumfang: 1 Paar EngelsflügelGrößenhinweis: 28 x 28 cmDetails: mit Stoffband-TrägernFarbe: weißHinweis: Federn sind ein Naturprodukt, daher leichte Abweichungen möglich!Einfach himmlisch! Mit diesen traumhaften Engelsflügeln passend zum märchenhaften Engelskostüm heben Sie als wunderschöner Engel zu Fasching ab und steigen in den Karneval-Himmel empor. Aber auch in der Adventszeit und zu Weihnachten machen Sie auf der Weihnachtsfeier im Engel-Kostüm mit den Engel-Flügeln eine umwerfende Figur. Ob im Familienkreis oder auf der Firmenweihnachtsfeier – elfengleiche Engel sind immer gern gesehene Gäste.5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Balz Baechi - AktmalereiBalz Baechi - Aktmalerei , Eine Aktualisierung , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Redaktion: Baechi, Balz, Seitenzahl/Blattzahl: 232, Abbildungen: 197 farbige und 7 s/w-Abbildungen, Keyword: Aktdarstellung; Aktmalerei; Balz Baechi; Bildband; Carole Kambli; Kunst; Künstler; Malerei; Monografie; Schweizer Kunst; Zeitgenössische Kunst, Fachschema: Malerei (Kunst)~Künstler - Künstlerin~Akt (künstlerisch), Fachkategorie: Malerei und Gemälde~einzelne Künstler, Künstlermonografien~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, Fachkategorie: Aktkunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess AG, Verlag, Produktverfügbarkeit: 02, Länge: 320, Breite: 245, Höhe: 27, Gewicht: 1760, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spörri, Balz: Schweizer KZ-HäftlingeSchweizer KZ-Häftlinge , Vergessene Opfer des Dritten Reichs , Hydro- & Ventilstößel > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 201910, Produktform: Leinen, Autoren: Spörri, Balz~Staubli, René~Tuchschmid, Benno, Seitenzahl/Blattzahl: 320, Abbildungen: Abbildungen, Keyword: Homosexuelle; Roma; Konzentrationslager; Sinti; Schweizer Opfer Nationalsozialismus; Juden; Mauthausen; Zweiter Weltkrieg; Auschwitz; Schweizer Opfer Drittes Reich, Fachschema: Schweiz~Europa / Geschichte, Kulturgeschichte~Schweiz / Geschichte, Politik, Gesellschaft, Recht, Warengruppe: HC/Geschichte/20. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 177, Höhe: 30, Gewicht: 949, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.